Hackear um telemóvel é muito mais acessível do que se pensa, e é precisamente isso que torna o assunto perigoso. Aqui estão os técnicas reais utilizadas pelos piratas informáticos, os sinais que indicam que um dispositivo está em risco e, acima de tudo, como te proteger.
Se és pai ou mãe e estás à procura de um software legal para ficar de olho no Telefone do teu filho, mSpy e EyeZy respondem a essa necessidade de controlo parental sobre Android como em iOS.
Atenção: este artigo não incentiva a pirataria de telemóveis. Descreve as técnicas utilizadas pelos hackers com fins informativos e de segurança. Toda a vigilância sem o consentimento legal da pessoa em causa é proibida.
Algumas das ferramentas mais populares para piratear telemóveis :
Aplicação de controlo parental mSpy
Aplicação de controlo parental EyeZy
1. Hackear um telemóvel com o mSpy e o EyeZy
O mSpy e o EyeZy são dois aplicações de controlo parental dicas para ajudar os pais a monitorizar o telemóvel dos seus filhos menores, de forma totalmente legal. Infelizmente, há quem as utilize para espiar um ente querido sem o seu consentimento, o que é passível de sanções severas.
1. Hackear um telemóvel com o mSpy
A utilização de mSpy varia consoante o sistema operativo (Android Onde iOS). Como se trata de um software concebido para os pais, a sua utilização é simples e não requer nenhum conhecimento de informática.
No Android
- O primeiro passo é criar uma conta neste sítio:
- Clicar no botão Experimente agora de cor verde para confirmar a criação.
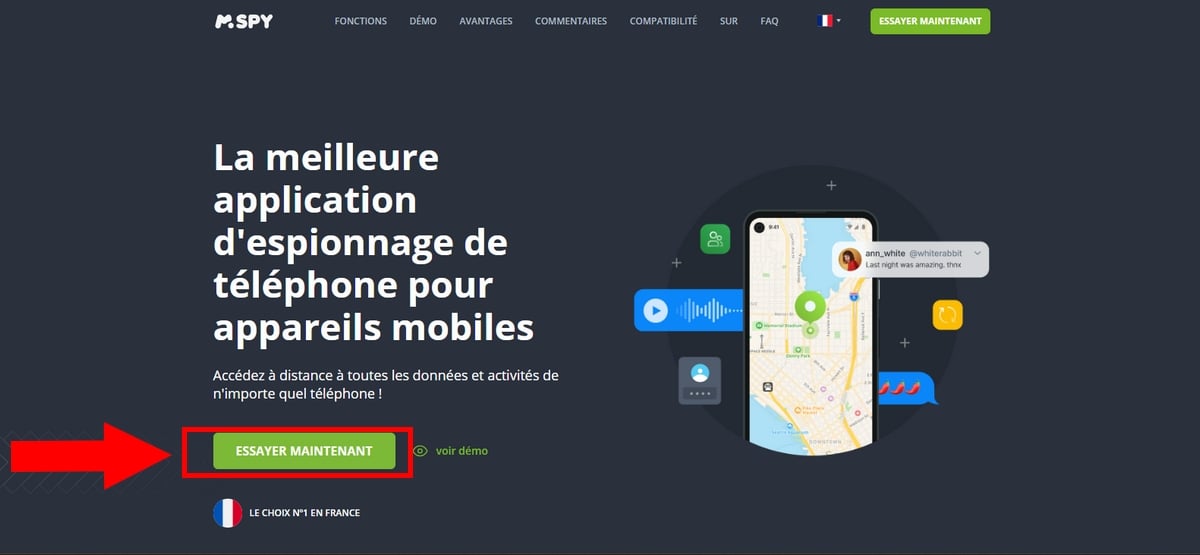
- Preenche o teu endereço de email ou continua com o teu Conta Google.
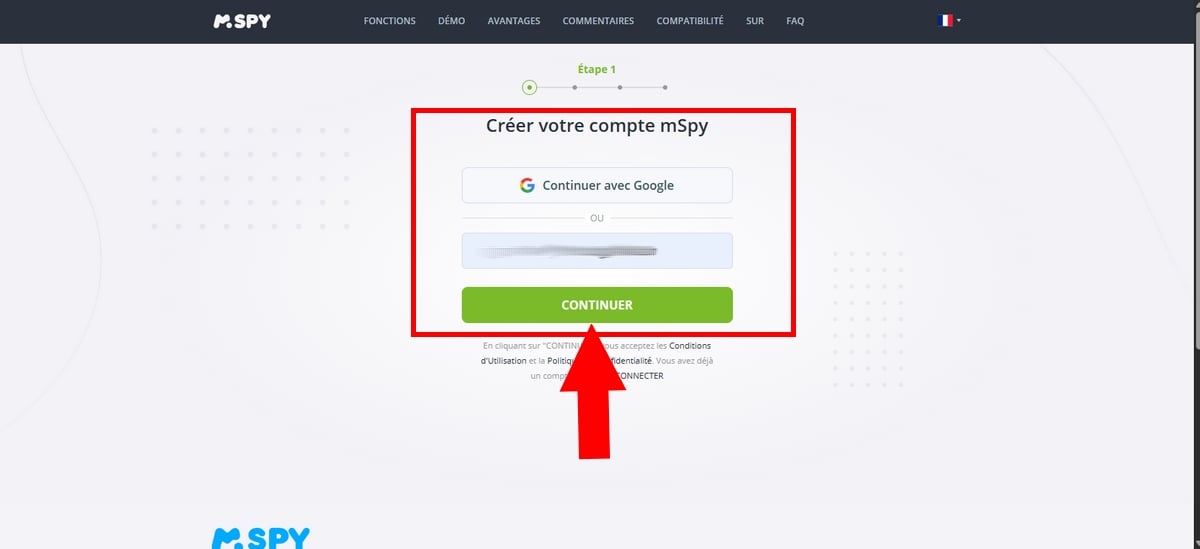
- Escolhe andróide como dispositivo a monitorizar. Também podes decidir isso mais tarde.
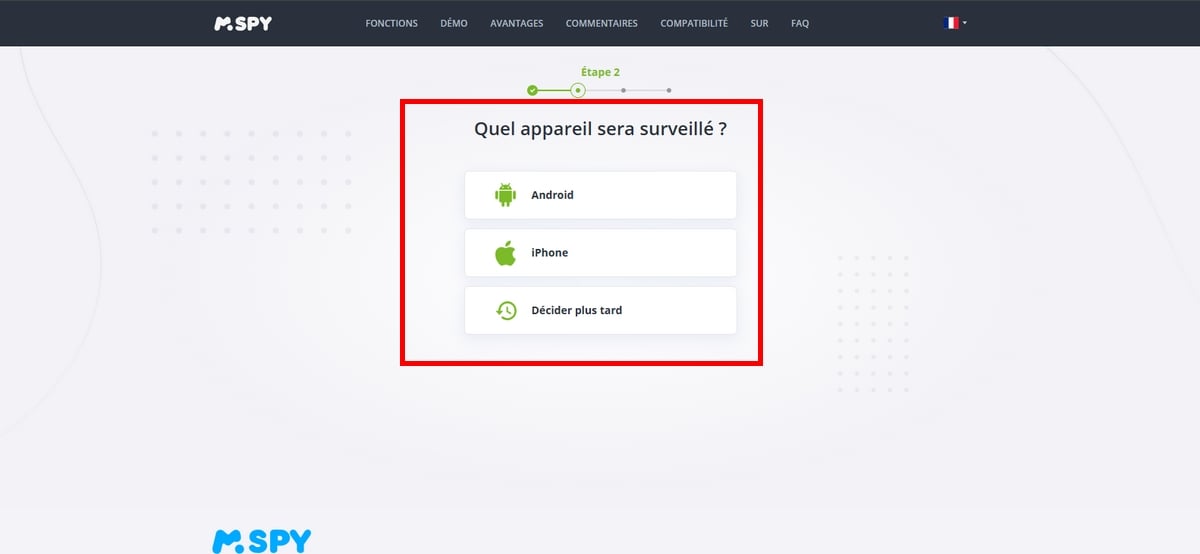
- Escolhe o plano que mais te convém. Se precisares de conselhos, descobre primeiro as diferentes opções preços das assinaturas do mSpy.
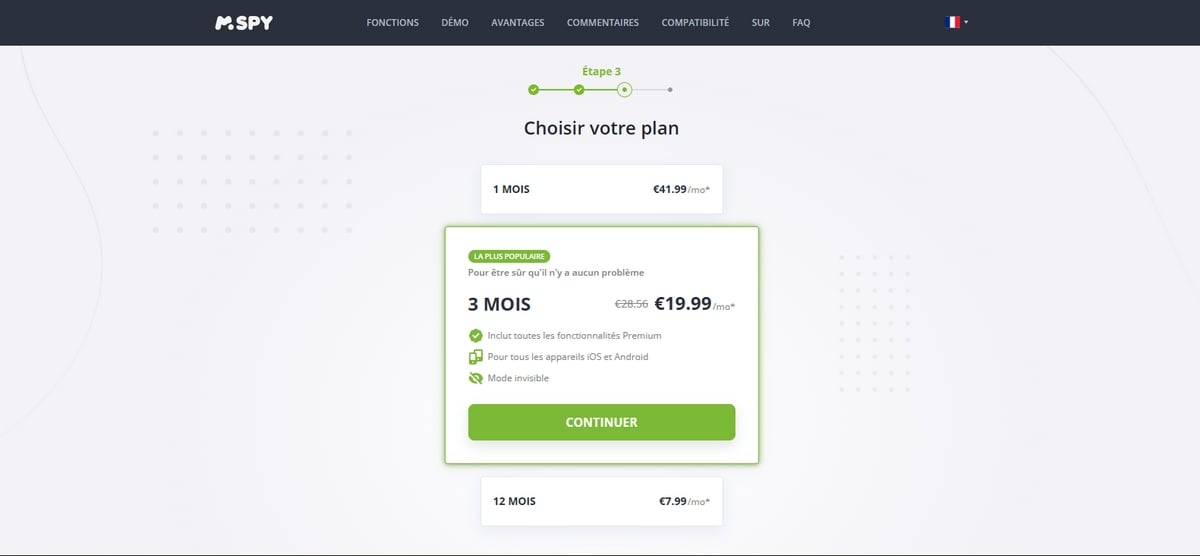
- Também podes verificar se O mSpy oferece uma versão gratuita antes de pagar.
- Adiciona os teus pormenores de pagamento. Assim que a compra for confirmada, receberás um e-mail com o link de configuração, o teu senha e o teu nome de usuário.
- Para o próximo passo, vais precisar de um acesso físico ao telefone à surveiller.
Eis como descarregar e instalar o mSpy no dispositivo de destino:
- Abre o Loja de jogos no telemóvel a monitorizar.
- Vai para os configurações da Play Store e, em seguida, seleciona a opção Jogar Proteger.
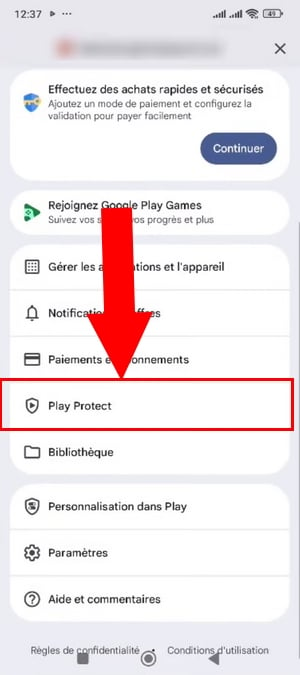
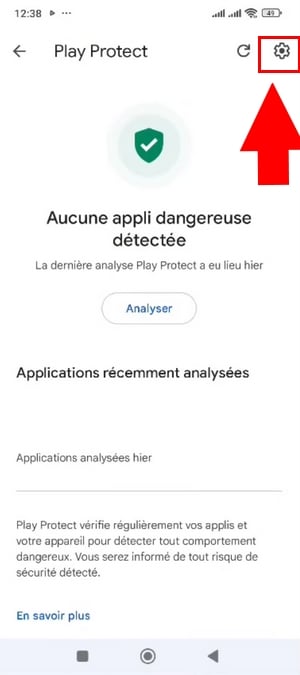
- Clica no ícone Configurações no canto superior direito do ecrã.
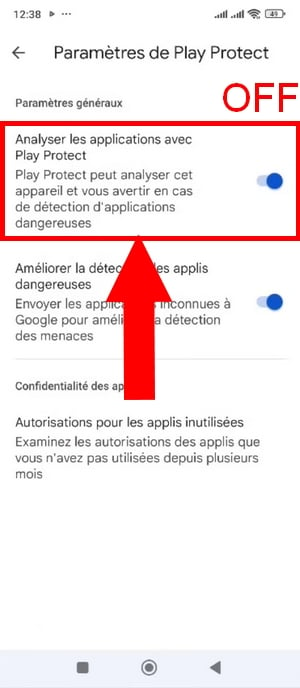
- Desativar a função Jogar Proteger, e, em seguida, confirme clicando em Desativar.
- Descarregue e instale a aplicação mSpy no dispositivo.
- Inicia sessão na tua Conta mSpy para seguir os últimos passos da instalação no telemóvel de destino.
No iOS
Para utilizar mSpy sobre iOS, tens duas opções possíveis, que não oferecem exatamente as mesmas coisas recursos :
- Sincronização através do iCloud (é necessário introduzir o nome de utilizador e a palavra-passe do iCloud).
- A sincronização Wi-Fi (WiFi Sync).
a) Através da sincronização da iCloud :
- Visita este site para criar a tua conta gratuitamente e, em seguida, segue os passos até ao pagamento:
Criar a minha conta Mspy agora
- Depois de subscreveres a tua assinatura, escolhe o dispositivo iOS, e, em seguida, o método de instalação Sincronização iCloud.
- Inicia sessão na tua Conta mSpy com os teus dados de acesso e a tua palavra-passe, que te foram enviados por e-mail anteriormente.
- Para monitorizar o dispositivo alvo, introduz os seus dados de acesso ao iCloud.
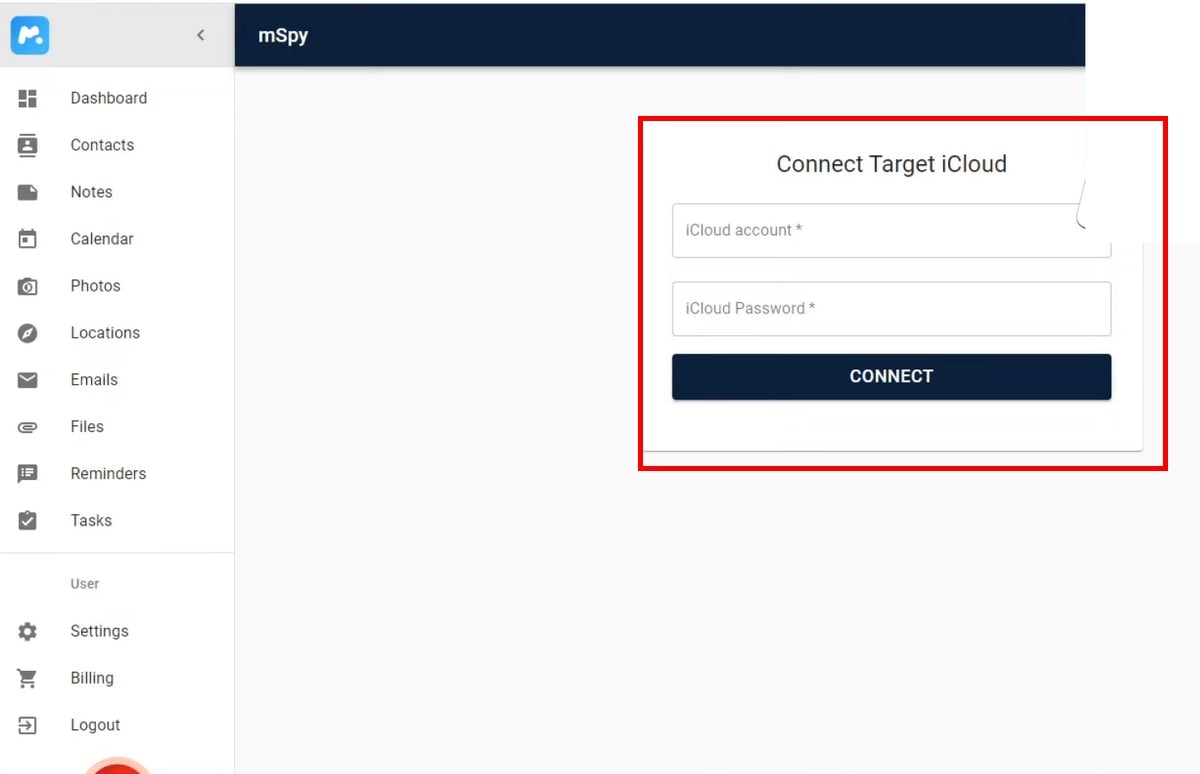
2. Outras técnicas (avançadas) de pirataria informática
Para além dos programas de vigilância, os piratas informáticos aproveitam-se de outros técnicas para aceder a um telemóvel sem que saibas. Aqui estão os métodos mais comuns, com os respetivos pré-requisitos e nível de risco.
a) Phishing
Pré-requisitos :
- A criação de um sítio Web falso.
- UMA mensagem convincente que inspira confiança.
Esta técnica consiste em enviar mensagens fraudulentas ao destinatário, por e-mail ou por SMS. Quando se trata de SMS, fala-se de smishing. Exige competências que já avanços na informática.
Os piratas fazem-se passar por entidades de confiança : um banco, uma entidade pública ou um serviço telefónico. Copiam o layout dos sites oficiais para parecerem credíveis.
Ao clicar na ligação recebida, a vítima é redirecionada para um site fraudulento, quase idêntico ao original, que a incita a introduzir os seus login e password. É assim que os hackers obtêm os dados mais sensíveis das suas vítimas, e ninguém está realmente a salvo, dado que essas armadilhas são tão bem elaboradas.
b) A troca do cartão SIM
Pré-requisitos :
- Do informações pessoais precisas no alvo.
- A capacidade de convencer o operador.
a SIM swapping ocorre quando um hacker se faz passar pelo alvo perante o seu operador móvel para obter uma notícia cartão SIM. Assim que este cartão for ativado, o antigo é desativado: o pirata passa então a receber todas as chamadas e mensagens que chegam à tua linha.
Pode até ir mais longe, visando os contas protegidas por autenticação de dois fatores. Ao saber os teus dados de acesso, ele recebe os códigos de verificação no telemóvel dele, em vez do teu.
c) O registador de teclas
Pré-requisitos :
- A instalação de uma aplicação keylogger no telemóvel de destino.
Com um keylogger, o hacker pode acompanhar cada tecla premida no teclado em tempo real. Estas aplicações estão frequentemente escondidas em programas gratuitos, como jogos, que não se encontram nas lojas oficiais Apple Store Onde Play Store. Se o alvo descarregar este tipo de software, os seus palavras-passe e nomes de utilizador partem sem que ela se aperceba.
d) Através da ligação Wi-Fi
Pré-requisitos :
- Ser ligado à mesma rede Wi-Fi do que o alvo.
Esta técnica, frequentemente designada por man in the middle, consiste em ligar-se ao mesmo rede Wi-Fi pública não protegida que o alvo para interceptar informações confidenciais: chamadas, mensagens ou códigos de autenticação. Torna-se rapidamente ineficaz se a pessoa encriptar a sua ligação, evitar sites sensíveis e não efetuar compras online.
Podes proteger-te facilmente nas redes públicas: eis Como utilizar uma VPN gratuita para proteger a tua ligação.
e) Via Bluetooth
Pré-requisitos :
- Do software especializado para localizar os dispositivos Bluetooth nas proximidades.
Os hackers podem utilizar ferramentas concebidas para detetar os dispositivos Bluetooth num raio de 15 metros, e, em seguida, ligar-se a ele sem dar nas vistas. Uma vez ligado, o pirata informático acede às informações disponíveis no telemóvel alvo e pode até gravar conversas ou localizar o proprietário.
f) Juice jacking
Pré-requisitos :
- Infetar uma ponto de carregamento público com um programa malicioso.
Os piratas podem enganar os tomadas de carregamento USB localizadas em locais públicos. Se ligares o teu telemóvel a um ponto de carregamento infetado, o software malicioso espalha-se pelo teu dispositivo e os hackers ficam então com os teus informações sensíveis.
Estes métodos não estão isentos de riscos para quem os utiliza. A tabela seguinte resume os consequências jurídicas de cada técnica em França.
| Técnicas | Dificuldade | Características | Risco jurídico | Eficiência |
|---|---|---|---|---|
| O phishing | Bastante difícil | Criação de um site falso e de um link falso | Até 5 anos de prisão e Multas no valor de 375 000 € (artigo 313.º-1) | Médio |
| A troca do cartão SIM | Duro | Capacidade de enganar um operador | 5 anos de prisão e Multa de 75 000 € (artigo 226.º-4-1) | Elevado |
| O gravador de teclas | Significa | Integrado em aplicações gratuitas, difícil de ocultar | 3 anos de prisão e Multas no valor de 100 000 € (artigo 323.º-1, n.º 1) | Elevado |
| A ligação Wi-Fi | Significa | Exige proximidade com o público-alvo e ferramentas específicas | 1 ano de prisão e Multa de 45 000 € (artigo 226.º-15) | Bastante baixo |
| O Bluetooth | Duro | Um alcance bastante limitado (10 a 15 m) | 3 anos de prisão e Multas no valor de 100 000 € (artigo 323.º-1) | Fraco |
| O «juice jacking» | Duro | Capacidade de infetar uma porta USB física num local público | 5 anos de prisão e Multa de 150 000 € (artigo 323.º-3) | Fraco |
Como saber se o teu telemóvel foi pirateado?
Para verificares tudo isto passo a passo, lê o nosso guia: Como saber se o teu telemóvel está a ser vigiado.
Como proteger o teu smartphone contra ataques?
Agora que já conheces os métodos dos piratas informáticos, eis como reforçar a segurança do teu aparelho no dia-a-dia.
- Contra spyware Como mSpy e EyeZy : aprende a identificar mSpy e EyeZy no teu telemóvel e, em seguida, elimina todas as aplicações suspeitas.
- Contra o phishing : não cliques Nunca através de um link recebido por SMS. Verifica sempre o remetente e acede apenas aos sites oficiais.
- Contra o Wi-Fi público : utiliza um vpn para encriptar a tua ligação e proteger os teus dados em redes abertas.
- Contra o’Troca de cartão SIM : pede à tua operadora para ativar um código de segurança obrigatório para qualquer pedido de um novo cartão.
- Contra o juice jacking : usa a tua própria tomada de rede em vez dos pontos de carregamento públicos.
- Contra a pirataria via Bluetooth : desativa-o em público assim que não o estiveres a utilizar.
Por fim, para todas as tuas contas importantes, ativa a’autenticação de dois fatores (2FA). É a medida mais eficaz para impedir o acesso não autorizado, mesmo que o teu vazamento de palavra-passe.
Perguntas frequentes
É mesmo possível piratear um telemóvel à distância, sem o ter nas mãos?
Sem acesso físico e, sem os dados de identificação, é, na verdade, muito difícil, ou mesmo impossível, para um particular. As técnicas que prometem um ataque informático à distância, como o phishing onde o juice jacking, pedem competências informáticas avançadas e, acima de tudo, continuam a ser ilegais.
Como posso ler as mensagens apagadas no telemóvel do meu filho?
Consultar conversas eliminadas num dispositivo móvel é complicado. Alguns telemóveis dispõem de uma funcionalidade integrada que te pode ajudar.
Sobre iOS :
- Aberto Mensagens, depois o menu no canto superior direito, depois Supressões. Se a mensagem for recuperável, podes encontrá-la aqui.
Sobre Android :
- Aberto Mensagens, afeta os três pontos no canto superior direito: as mensagens que ainda podem ser recuperadas estão disponíveis neste local.
Por outro lado, algumas aplicações de vigilância, como EyeZy para recuperar conversas eliminadas no dispositivo do alvo.
É possível ver o histórico de navegação mesmo no modo privado?
Com um software de controlo parental como mSpy, podes consultar o’histórico completo de navegação, mesmo quando estiver aberto no modo privado, para proteger os teus filhos na Internet.
Qual é o melhor software espião invisível para telemóveis?
Entre as ferramentas disponíveis, muitos pais confiam em mSpy e EyeZy para a supervisão dos seus filhos. Eis o motivo:
- Eles são bem classificados pelos utilizadores nas plataformas de avaliações. Podes consultar as opinião sobre o mSpy e a opinião sobre EyeZy para mais pormenores!
- Têm um equipa disponível 24 horas por dia para resolver qualquer problema relacionado com a criação da tua conta.
- Eles são fácil de usar, mesmo sem conhecimentos técnicos.
Estes programas foram desenvolvidos para acompanhar crianças ou adolescentes, e não para roubar dados do telemóvel de outras pessoas.
Como posso localizar o meu filho sem a notificação de partilha de localização?
Aplicações baseadas na localização, tais como geolocalizador enviem uma notificação de partilha para funcionar. Não é o caso de mSpy e EyeZy. Depois de instalar a aplicação no telemóvel que pretendes monitorizar, podes aceder à sua localização em tempo real a partir do teu painel de controlo.
É legal vigiar um filho menor sem o seu conhecimento?
De acordo com o’artigo 371.º-1 do Código Civil, um pai ou mãe tem o dever de proteger os seus filhos. Mas uma criança, mesmo sendo menor de idade, mantém o direito ao respeito pela sua privacidade. Se quiseres instalar um software de controlo parental no telemóvel dele, é altamente recomendável que conversar com ele e explicar-lhe as tuas razões.
Consulta o site da CNIL para conhecer as tuas obrigações enquanto pai ou mãe e encontrar o equilíbrio entre segurança e privacidade.
Existem, portanto, programas e técnicas de pirataria para aceder a um telemóvel, mas constituem uma violação de privacidade e continuam a ser proibidos por lei fora do âmbito autorizado.
Se tiveres alguma dúvida ou observação, não hesites em colocá-la nos comentários.



 FR
 RU
 EN
 ES
 IT
 DE
 ZH
 PT
 ID
 JA
 DA
Para quem precisa da oportunidade de espionar ou hackear um telefone e ver todas as suas informações, pode ser possível visualizar todas as mensagens, registros de chamadas, localização ao vivo, mídia e notas compartilhadas, acesso a tudo do dispositivo de destino.
É simples de entender e operar.
Uma maneira e um contato muito bons para entrar em contato quando precisar de todos os acessos de hackers e espiões aos dispositivos.
🥲
🥲
Molto interessante il tuo sito!
É possível instalar um controle remoto?
E chi fa questo lavoro?
Você tem :
https://www.alucare.fr/Mspy/
https://www.alucare.fr/Eyezy/
e não é possível remotamente